عندما يخدعك المتصفح بعنوان يبدو شرعياً
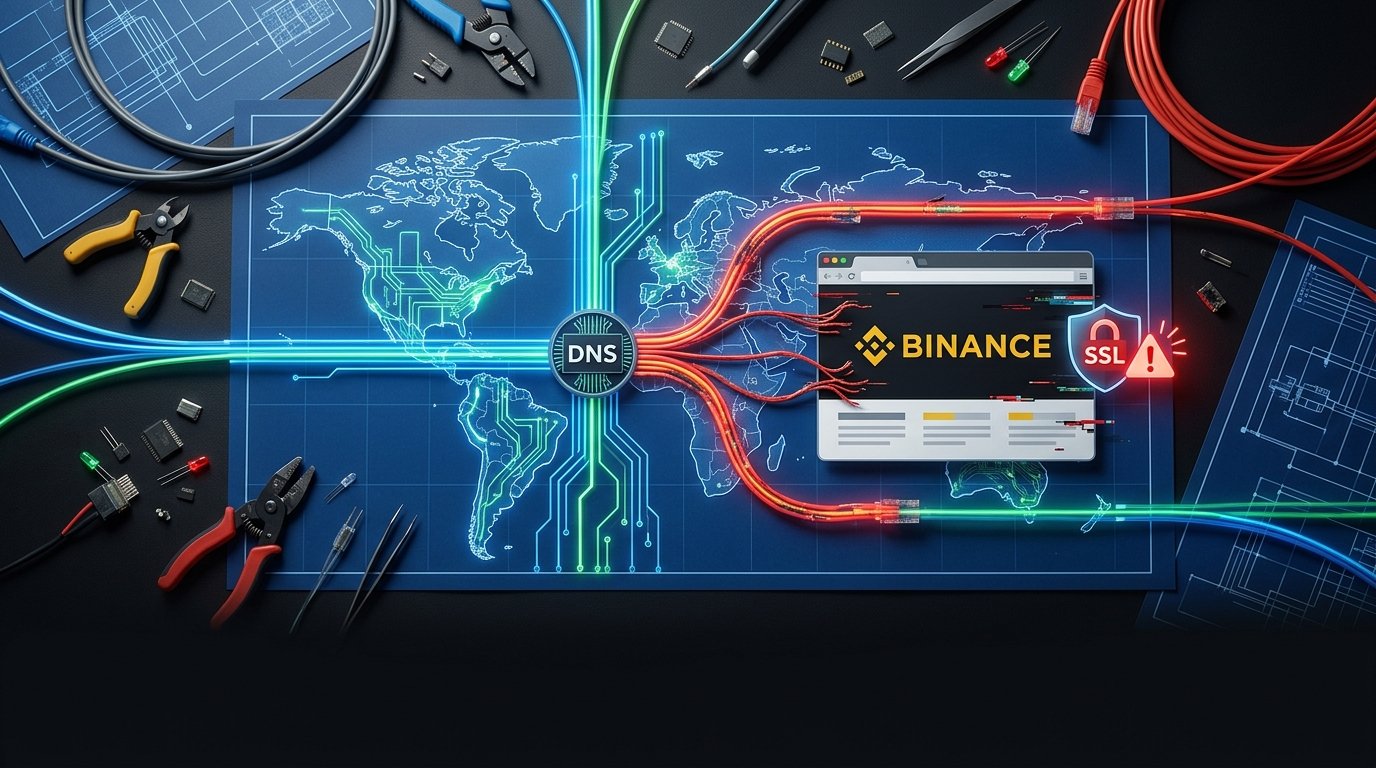
تعتبر هجمات اختطاف نظام أسماء النطاقات (DNS Hijacking) وتوليد النطاقات المتشابهة (Typosquatting) من أخطر التهديدات التي واجهت مجتمع تداول العملات الرقمية وبورصة بينانس، حيث يتم تضليل المستخدم لزيارة خوادم القراصنة دون علمه.
طرق التلاعب بالنطاقات وشهادات التشفير
تتضمن استراتيجيات المهاجمين في هذا المجال:
قد يعجبك ايضا
- اختراق لوحات تحكم مزودي خدمة النطاقات وتغيير سجلات A وCNAME لتوجيه الزوار لخادم بديل.
- تسجيل نطاقات تستخدم حروفاً لاتينية ومعدلة (Homograph Attack) تشبه بصریاً اسم Binance.
- تثبيت شهادات SSL مجانية على النطاق المزور لإظهار قفل الأمان الأخضر وخداع المتداول.
تؤكد التحليلات أن النطاقات المزيفة تحاكي بدقة شاشات إدخال الرمز المزدوج، لسرقة الرموز اللحظية واستخدامها على الفور في السيرفر الحقيقي.
إجراءات التحقق الصارمة للمستخدمين
تنصح بينانس بحفظ رابط الموقع في الإشارات المرجعية (Bookmarks)، وتفعيل بروتوكول DNS-over-HTTPS، وتفحص الرمز المانع للتصيد (Anti-Phishing Code) في رسائل البريد.
التعليقات (0)
أضف تعليقك