
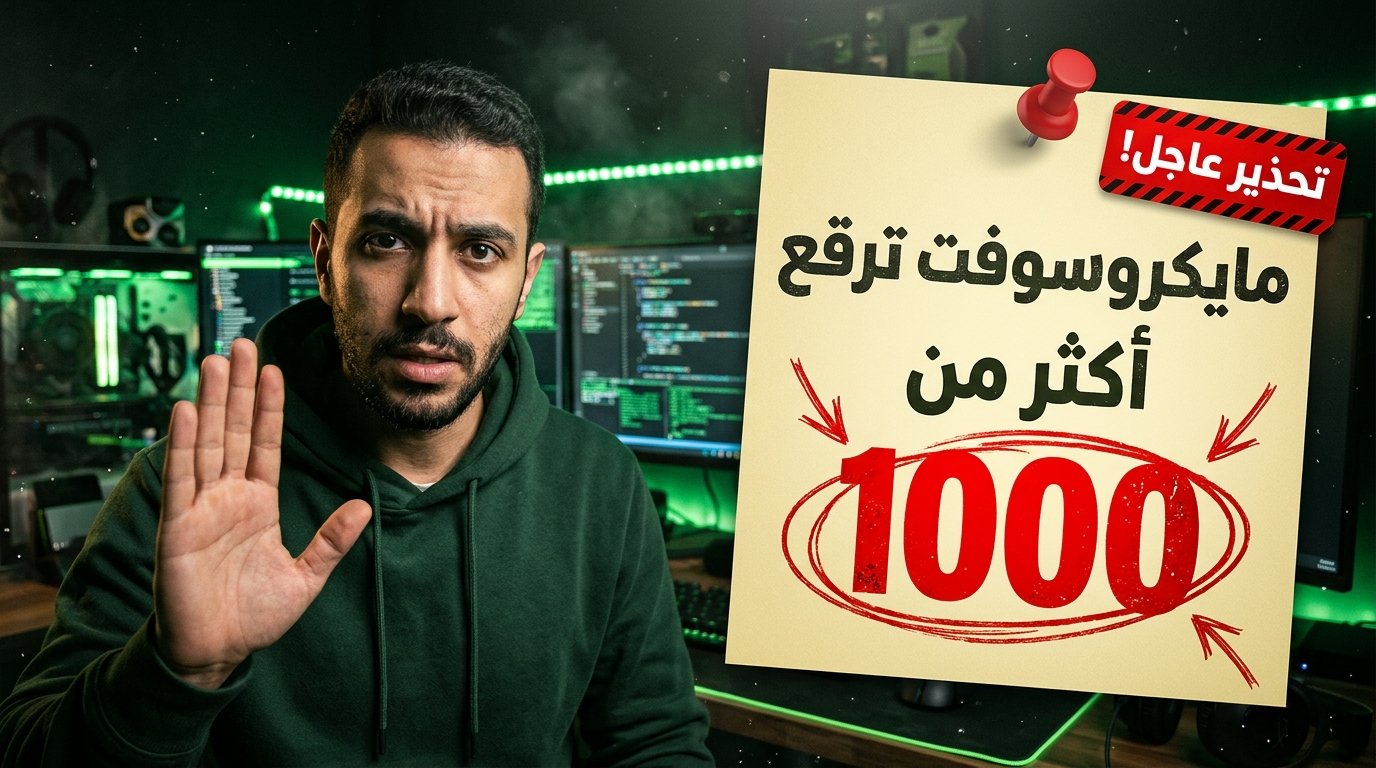
حزمة تحديثات استثنائية لاحتواء موجة اختراقات
أطلقت شركة مايكروسوفت حزمتها الأمنية الشهرية لشهر نوفمبر 2026 بحجم غير مسبوق، شملت معالجة أكثر من 1,000 ثغرة أمنية عبر منظومة أنظمة تشغيل Windows، حزمة تطبيقات Office، وخدمات الخوادم المؤسسية. وتكتسب هذه الحزمة أهمية قصوى نظراً لتضمنها ثغرات من نوع اليوم الصفر (Zero-Day) يتم استغلالها بالفعل في هجمات حقيقية ضد شركات ومستخدمين حول العالم.
يأتي هذا التحرك العاجل في وقت حرج لمسؤولي تقنية المعلومات، حيث يسابق المهاجمون الزمن لاستغلال الأنظمة غير المحدثة قبل إغلاق نوافذ الصيانة الشهرية، مستفيدين من تأخر بعض المؤسسات في اختبار التحديثات قبل تعميمها على الأجهزة الطرفية.
ثغرة Outlook المستغلة (CVE-2026-124194): الخطر المباشر
تتصدر قائمة التحذيرات الثغرة الحرجة في برنامج البريد الإلكتروني Microsoft Outlook، والتي تحمل المعرف CVE-2026-124194. تكمن خطورة هذه الثغرة في أنها تتيح للمهاجمين انتزاع بيانات المصادقة الخاصة بالمستخدمين بمجرد تفاعلهم مع رسائل بريدية مصممة بعناية، مما يفتح الباب أمام انتحال الهوية والوصول غير المصرح به إلى موارد الشبكة الداخلية.
- الاستغلال النشط: أكدت تقارير الاستخبارات التهديدية رصد حملات تصيد موجهة تستغل هذه الثغرة فعلياً لسرقة جلسات الدخول المؤسسية.
- تجاوز الحواجز التقليدية: نظراً لاعتماد الهجوم على بروتوكولات المصادقة المشروعة بعد تسريبها، قد لا تكتشف برامج مكافحة الفيروسات التقليدية النشاط الخبيث فوراً.
- تمدد الاختراق أفقياً: بمجرد حصول المهاجم على بيانات اعتماد الموظف، يستطيع الانتقال إلى تطبيقات SharePoint وTeams والمجلدات المشتركة دون إثارة الشكوك.
48 ثغرة تنفيذ أكواد عن بُعد: تهديد بدون نقر (Zero-Click)
لم تقتصر التحديثات على تسريب البيانات؛ بل شملت إصلاح 48 ثغرة حرجة من نوع تنفيذ الأكواد عن بُعد (RCE)، وهي الفئة الأخطر التي تمنح المخترق سيطرة شبه كاملة على الجهاز المستهدف. ومن بين هذه الثغرات تبرز الثغرة CVE-2026-116928، التي تتيح للمرفقات البريدية الخبيثة تشغيل شيفرات برمجية ضارة بمجرد استلامها ومعالجتها في الخلفية، دون الحاجة حتى إلى قيام الضحية بفتح المرفق أو النقر عليه.
تحول الهجمات من الاعتماد على خداع المستخدم للنقر على الروابط إلى ثغرات المعالجة الصامتة للمرفقات يرفع مستوى المخاطرة إلى الدرجة القصوى داخل بيئات العمل.
تحديات البنية السحابية والأعطال الموازية
تزامنت هذه التحذيرات الأمنية مع اضطرابات تقنية لفتت أنظار الشركات المعتمدة على خدمات Microsoft 365 في منتصف نوفمبر، ورغم تأكيد الشركة أن تلك الانقطاعات نتجت عن خلل فني داخلي غير مرتبط بهجمات سيبرانية أو بالذكاء الاصطناعي، فإن الحدث ذكّر مسؤولي التقنية بضرورة وجود خطط طوارئ واستمرارية أعمال (Business Continuity) تغطي الأعطال الفنية والاختراقات الأمنية على حد سواء.
خطوات عاجلة لحماية الشبكات والأفراد
أمام هذا الكم الهائل من الثغرات المرصودة، توصي فرق الاستجابة للطوارئ المعلوماتية باتباع خطة تحصين سريعة تتجاوز مجرد انتظار التحديثات التلقائية المتأخرة:
قد يعجبك ايضا
- التحديث الفوري للأجهزة الحرجة: إعطاء الأولوية القصوى لتحديث خوادم البريد الإلكتروني وأجهزة الموظفين الذين يتعاملون مع عملاء خارجيين عبر Outlook.
- تفعيل المصادقة متعددة العوامل المقاومة للتصيد: الاعتماد على مفاتيح الأمان الفيزيائية (FIDO2) أو المصادقة البيومترية يحد بشكل كبير من جدوى سرقة بيانات الاعتماد التقليدية.
- عزل مرفقات البريد غير الموثوقة: تفعيل سياسات فحص المرفقات في بيئة معزولة (Sandbox) على مستوى بوابة البريد الإلكتروني السحابية قبل وصولها إلى صندوق الوارد.
- مراجعة سجلات الدخول المشبوهة: فحص سجلات المصادقة خلال الأسابيع الماضية للبحث عن أي تسجيلات دخول من عناوين IP غير معتادة أو في أوقات خارج ساعات العمل الرسمية.
- تعطيل معاينة المرفقات التلقائية: تقليل سطح الهجوم مؤقتاً على الأجهزة التي يتعذر تحديثها فوراً عبر إيقاف المعاينة التلقائية للملفات الواردة من مصادر خارجية.
لماذا ارتفع عدد الثغرات المكتشفة في 2026؟
يعزو خبراء الأمن السيبراني تضخم قائمة الثغرات الشهرية إلى الانتشار الواسع لأدوات الفحص المدعومة بالذكاء الاصطناعي، سواء لدى الباحثين الأمنيين الأخلاقيين أو لدى الجهات المهاجمة. فمع تسارع اكتشاف نقاط الضعف في الأنظمة البرمجية المعقدة التي تراكمت شيفراتها على مدار عقود، باتت سرعة تطبيق الترقيعات هي الفاصل الحقيقي بين مؤسسة آمنة وأخرى مخترقة.
وبالنسبة للشركات الصغيرة والمتوسطة في مصر والعالم العربي، فإن الاعتماد على أدوات إدارة الأجهزة المركزية (MDM) لجدولة التحديثات الإلزامية خارج أوقات الذروة لم يعد رفاهية تقنية، بل ضرورة لحماية البيانات المالية وبيانات العملاء من موجات الابتزاز الإلكتروني المتصاعدة.
أولويات التحديث حسب نوع البيئة التشغيلية
لا تستطيع جميع المؤسسات تطبيق أكثر من ألف تصحيح دفعة واحدة خلال ساعات دون التسبب في تعطل بعض التطبيقات الموروثة. لذلك، يعتمد مهندسو الأنظمة المنهجية المبنية على المخاطر (Risk-Based Patching) لترتيب أولويات التنفيذ خلال الأيام الأولى من طرح تحديث نوفمبر 2026:
- المستوى الأول (حرج وفوري): خوادم البريد الإلكتروني، بوابات المصادقة، والأجهزة المتصلة مباشرة بالإنترنت التي تشغل Microsoft Outlook أو خدمات Exchange، نظراً للاستغلال النشط لثغرة CVE-2026-124194.
- المستوى الثاني (أولوية عالية خلال 48 ساعة): محطات عمل الإدارة العليا، الأقسام المالية، وفرق الموارد البشرية التي تتلقى مرفقات خارجية بكثافة، لحمايتها من ثغرة التنفيذ الصامت CVE-2026-116928.
- المستوى الثالث (جدولة أسبوعية): الخوادم الداخلية المعزولة التي لا تتصل بالإنترنت المباشر، بعد التحقق من توافقية التحديثات في بيئة الاختبار.
مراقبة ما بعد التحديث والتحقق من السلامة
لا تنتهي مهمة فريق الأمن بمجرد تثبيت التصحيح؛ فإذا كانت الثغرة مستغلة قبل التحديث، فقد يكون المهاجم قد زرع بالفعل أبواباً خلفية أو أنشأ حسابات مخفية داخل الدليل النشط (Active Directory). لذا يجب إقران التحديث بفحص شامل لتغييرات الصلاحيات، تدوير كلمات المرور ومفاتيح الجلسات للأنظمة الحساسة، والتأكد من عدم وجود قواعد إعادة توجيه بريدية (Inbox Rules) غير مصرح بها في حسابات المستخدمين.
دور الأتمتة في تقليص نافذة التعرض للهجمات
تكشف بيانات حوادث الاختراق خلال عام 2026 أن الفارق الزمني بين صدور النشرة الأمنية الشهرية وبدء المسح الآلي من قبل المهاجمين لم يعد يتجاوز بضع ساعات. لهذا السبب، تتجه المؤسسات الرائدة نحو اعتماد منصات إدارة التحديثات التلقائية (Automated Patch Management) التي تختبر حزم مايكروسوفت في بيئة معزولة مصغرة خلال الساعات الأولى، ثم تنشرها تدريجياً على مجموعات الأجهزة الحرجة دون انتظار التدخل اليدوي.
إن التعامل الجاد مع تحديثات نوفمبر 2026 لا يحمي أجهزة المستخدمين الفرديين فحسب، بل يقطع الطريق أمام تحركات البرمجيات الخبيثة التي تستغل ثغرات Outlook للوصول إلى الخوادم المركزية وشبكات النسخ الاحتياطي.


التعليقات (0)
أضف تعليقك