
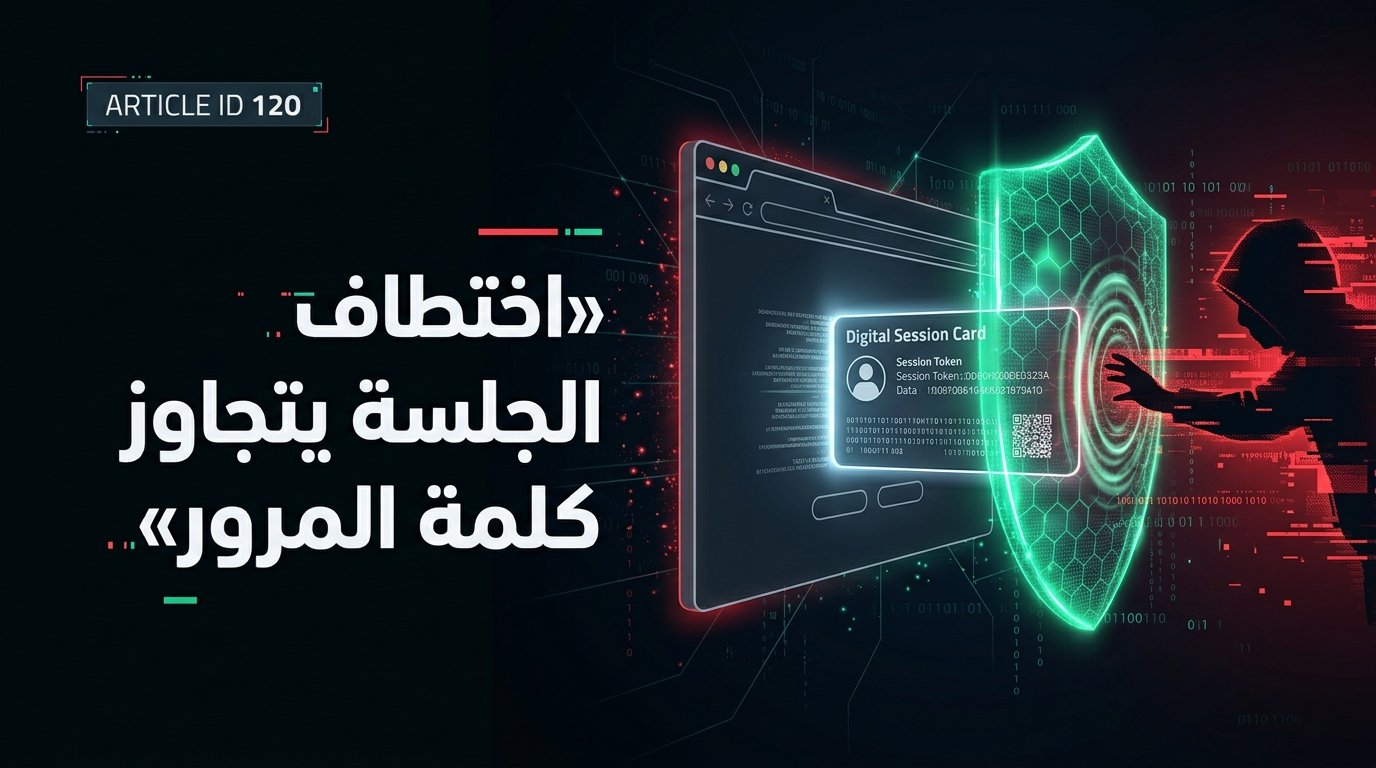
القراصنة لم يعودوا يكسرون الأبواب.. بل يسجلون الدخول مباشرة
لطالما اعتقد المستخدمون ومسؤولو تكنولوجيا المعلومات أن تفعيل المصادقة متعددة العوامل (MFA / 2FA) يمثل حصناً منيعاً يمنع اختراق الحسابات حتى لو تسربت كلمة المرور؛ غير أن واقع التهديدات السيبرانية في عام 2026 أثبت وجود ثغرة هيكلية خطيرة في هذا الافتراض. ووفقاً لتحليل بيانات تهديدات الهوية الصادر عن مؤسسة Recorded Future والذي استعرضه منتدى AI Cybersecurity Forum وأبحاث الحماية من شركة CrowdStrike، فإن الهوية الرقمية أصبحت هي سطح الهجوم الأول، وباتت سرقة ملفات تعريف ارتباط الجلسات النشطة (Session Cookies) تتفوق في خطورتها على سرقة كلمات المرور التقليدية.
تكشف الأرقام الموثقة عن حجم الظاهرة: خلال عام واحد، تمت فهرسة 1.95 مليار بيانات اعتماد مسروقة عبر برمجيات خبيثة (Malware-Sourced Credentials) بالإضافة إلى 36 مليون سجل من قواعد البيانات المخترقة. الرقم الأكثر إثارة للقلق بالنسبة لفرق الأمن هو أن نحو 276 مليون سجل من هذه البيانات — أي ما يعادل 31% تقريباً — تضمنت ملفات كوكيز لجلسات نشطة وموثقة مسبقاً، مما يمنح المهاجم القدرة على استعادة حالة تسجيل الدخول فوراً دون الحاجة إلى إدخال اسم المستخدم أو كلمة المرور أو رمز المصادقة الثنائية.
كيف تعمل برمجيات Infostealers ولماذا تتسارع بهذا الحجم؟
برمجيات سرقة المعلومات (Infostealers) — وعلى رأسها عائلة LummaStealer التي تصدرت المشهد مؤخراً — هي برمجيات خبيثة خفيفة الوزن تنتشر عبر إضافات المتصفح المزيفة، أدوات الذكاء الاصطناعي المجانية الوهمية، مستودعات البرمجيات المسمومة على GitHub، ومرفقات التصيد. بمجرد إصابة نظام التشغيل، تقوم هذه البرمجيات بسحب مخزن بيانات المتصفح، محافظ العملات الرقمية، رموز المصادقة، وملفات الكوكيز في ثوانٍ معدودة:
- سرعة فائقة في التداول والاستغلال: أظهرت البيانات ارتفاع حجم البيانات المسروقة بنسبة 50% في النصف الثاني من العام مقارنة بالنصف الأول، وبنسبة 90% في الربع الرابع مقارنة بالربع الأول. والأخطر أن كل جهاز مخترق واحد ينتج في المتوسط 87 بيانات اعتماد مسروقة، ويتم عرض وفهرسة 36.4% من هذه السجلات في أسواق الويب المظلم خلال 24 ساعة فقط من لحظة السرقة (و53% خلال أسبوع واحد).
- استهداف البنية التحتية للأمن والوصول عن بعد: من بين 7 ملايين بيانات اعتماد مرتبطة بروابط مصادقة واضحة، كانت 63.2% منها مرتبطة بأنظمة المصادقة المؤسسية نفسها، بما في ذلك شبكات VPN، أدوات الإدارة والمراقبة عن بعد (RMM)، المنصات السحابية، وحتى لوحات تحكم برامج الحماية.
- استهداف رموز منصات الذكاء الاصطناعي: في تطور حديث خلال خريف 2026، رصد الباحثون قيام القراصنة باستخراج مفاتيح الجلسات القابلة لإعادة التشغيل لحسابات منصات الذكاء الاصطناعي المؤسسية من سجلات الـ Infostealers، مما يتيح لهم الوصول إلى سجل المحادثات الحساسة واستغلال أرصدة الـ API دون علم الضحية.
الخلل المعماري: لماذا تعجز المصادقة الثنائية التقليدية أمام هجوم Pass-the-Cookie؟
لفهم سبب فشل المصادقة الثنائية (MFA) في صد هذا الهجوم، يجب إدراك أن المصادقة التقليدية تعمل كبوابة فحص عند لحظة تسجيل الدخول فقط؛ فبمجرد أن يتحقق الخادم من كلمة المرور ورمز الـ MFA (أو حتى مفتاح المرور Passkey)، يصدر للمتصفح رمز جلسة (Session Cookie / Bearer Token) لكي لا يضطر المستخدم لإعادة تسجيل الدخول مع كل نقرة.
المشكلة الهندسية تكمن في أن معظم تطبيقات الويب تعامل هذا الرمز كصك لحامله (Bearer Token): أي شخص يمتلك سلسلة الأحرف المشفرة داخل ملف الكوكيز ويقدمها للخادم يُعامل فوراً على أنه المستخدم الشرعي الذي اجتاز فحص الـ MFA بنجاح. وعندما تسرق برمجية مثل LummaStealer هذا الملف من حاسوب الموظف وتحقنه في متصفح المهاجم (وهو ما يُعرف بهجوم Pass-the-Cookie)، يفتح الحساب مباشرة متجاوزاً كافة طبقات الحماية الأولية.
الاستراتيجيات الدفاعية الثلاث لإنهاء خطر اختطاف الجلسات في 2026
أكد الخبراء في تقارير عام 2026 أن الاعتماد على فحص الهوية عند البوابة فقط قد انتهى، وأن حماية الحسابات الشخصية والمؤسسية تتطلب تطبيق ثلاثة ضوابط معمارية حاسمة:
- تقليص عمر الجلسات ورموز التحديث (Shortening Session Lifetimes): نظراً لأن أكثر من ثلث الكوكيز المسروقة تُعرض للبيع خلال 24 ساعة، فإن ترك صلاحية جلسات المتصفح ممتدة لأسابيع أو أشهر يمنح المهاجم نافذة زمنية ذهبية. تقليص عمر الجلسة إلى ساعات معدودة يحول الكوكيز المسروقة إلى بيانات منتهية الصلاحية قبل أن يتمكن المهاجم من شرائها واستخدامها.
- المصادقة المستمرة وربط الجلسة بالعتاد (Continuous Auth & Device Binding): تفعيل بروتوكولات ربط رموز الجلسة بشريحة الأمان الفيزيائية للجهاز (مثل TPM عبر Device-Bound Session Credentials)، وتطبيق سياسات الوصول المشروط (Conditional Access) التي تراقب تغير عنوان الـ IP، أو بصمة الجهاز، أو السلوك غير المعتاد أثناء الجلسة وتطلب إعادة مصادقة فورية عند رصد أي شذوذ.
- مراقبة مخازن بيانات المتصفح على مستوى نقطة النهاية (Endpoint Telemetry): إدراج عمليات القراءة غير المصرح بها لمخزن بيانات اعتماد ويندوز وواجهة حماية البيانات (DPAPI) وملفات كوكيز المتصفحات ضمن أولويات التنبيه الحرجة في مراكز العمليات الأمنية (SOC)، مع عزل المتصفحات المؤسسية ومنع تثبيت الإضافات المجهولة.
خارطة الاستجابة السريعة لفرق الأمن السيبراني والمستخدمين عند الاشتباه بالإصابة
عندما تكتشف مؤسسة أو فرد تعرض جهاز حاسوب لبرمجية سرقة معلومات مثل LummaStealer، فإن تغيير كلمة المرور وحده من جهاز آخر لا يكفي إطلاقاً إذا ظلت جلسات المتصفح المسروقة صالحة للعمل على الخادم. ويتعين اتباع بروتوكول استجابة فوري يتضمن الخطوات الإجرائية التالية:
- إبطال كافة الجلسات النشطة قسرياً (Global Session Revocation): الدخول فوراً إلى إعدادات الأمان في حسابات Google Workspace و Microsoft Entra ID و GitHub والمنصات السحابية والضغط على خيار «تسجيل الخروج من جميع الأجهزة وإبطال رموز التحديث Refresh Tokens»، مما يجعل ملفات الكوكيز المسروقة عديمة القيمة فوراً.
- تدوير مفاتيح الـ API ورموز الوصول البرمجية: لأن برمجيات Infostealers تفتش أيضاً في ملفات الإعدادات المحلية مثل ملفات
.envوسجل أوامر الشل وبيئات تطوير الذكاء الاصطناعي، يجب إلغاء وتوليد مفاتيح API جديدة لكافة الخدمات السحابية المرتبطة بالجهاز المصاب. - تجنب تخزين الجلسات الحساسة في المتصفح الشخصي: ينصح خبراء الهوية الرقمية بعدم النقر على خيار «تذكر هذا الجهاز لمدة 30 يوماً» عند الدخول إلى لوحات التحكم المالية أو الإدارية الحساسة، واستخدام ملفات تعريف متصفح معزولة خالية تماماً من الإضافات الخارجية.
القاعدة الأمنية الحاسمة في 2026: المصادقة الثنائية تحميك عند طرق الباب، لكن المصادقة المستمرة وربط الجلسات بالجهاز هما وحدهما ما يحميك بعد فتح الباب؛ فلا تترك جلسات حساباتك الحساسة مفتوحة بلا انتهاء صلاحية.
إن دمج هذه الضوابط الثلاثة مع التوعية ضد تنزيل البرامج غير الموثوقة يغلق أخطر ثغرة يستغلها القراصنة حالياً لاختراق الشركات والأفراد حول العالم.
التعليقات (0)
أضف تعليقك