
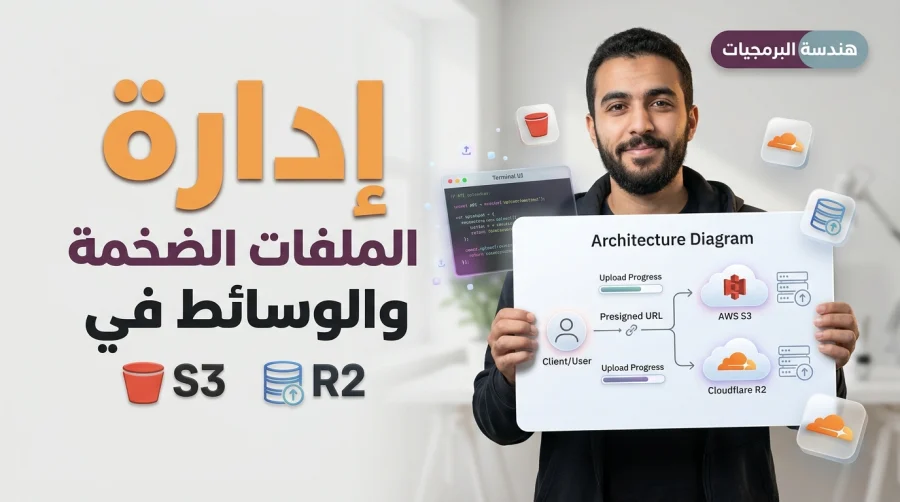
الطريقة الهندسية الاحترافية للتعامل مع ملفات الفيديو والوسائط الضخمة في تطبيقات الويب هي الرفع المباشر (Direct Upload) من متصفح المستخدم إلى خدمات تخزين الكائنات مثل AWS S3 أو Cloudflare R2 عبر روابط موقعة مسبقاً (Presigned URLs)، ما يحرر خادم التطبيق تماماً من استهلاك الذاكرة وعرض النطاق الترددي ويمنع انقطاع الاتصالات أثناء النقل.
لماذا يفشل تمرير الملفات الضخمة عبر خادم التطبيق؟
عندما يُصمَّم نظام الرفع بالطريقة التقليدية بحيث يرسل المتصفح ملفاً بحجم 500 ميجابايت أو 2 جيجابايت إلى خادم Node.js أو PHP ليقوم الخادم بدوره بإعادة رفعه إلى التخزين السحابي، تحدث سلسلة من الاختناقات الخطيرة. أولاً، تظل عملية الخادم (Worker) محجوزة طوال مدة الرفع، ومع تزامن عشرات المستخدمين تُستنفد جميع عمليات الخادم ويتوقف الموقع عن الاستجابة حتى لطلبات API الخفيفة.
ثانياً، يدفع مشروعك تكلفة مضاعفة لعرض النطاق الترددي (Bandwidth) لأن البيانات تدخل إلى الخادم ثم تخرج منه مرة أخرى إلى التخزين السحابي، ناهيك عن امتلاء القرص المؤقت أو الذاكرة العشوائية، واحتمال انقطاع الطلب بسبب مهل الانتظار القياسية (Timeouts) في Nginx أو موازنات الأحمال أو Cloudflare التي لا تتسامح مع اتصالات HTTP طويلة جداً.
كيف تعمل معمارية الرفع المباشر عبر Presigned URLs؟
تفصل هذه المعمارية بين مسار التحكم (Control Plane) الذي يتولاه خادمك، ومسار البيانات الثقيلة (Data Plane) الذي يتولاه التخزين السحابي مباشرة. يظل خادم التطبيق خفيفاً وسريعاً لأنه يتعامل فقط مع طلبات JSON صغيرة لا تتجاوز بضعة كيلوبايتات.
خطوات دورة الرفع المباشر الآمن
- طلب التصريح من الخادم: يرسل المتصفح طلباً صغيراً إلى API التطبيق يوضح فيه اسم الملف، ونوعه (MIME Type)، وحجمه التقريبي.
- التحقق وتوليد الرابط الموقع: يتحقق خادم التطبيق من هوية المستخدم، وصلاحياته، وحصته التخزينية، والأنواع المسموح بها، ثم يستخدم مفاتيح الوصول السرية المحفوظة لديه لتوليد رابط موقع مسبقاً (Presigned URL) صالح لمدة قصيرة (مثل 5 دقائق).
- الرفع المباشر من المتصفح: يرسل المتصفح الملف مباشرة عبر طلب
PUTإلى AWS S3 أو Cloudflare R2 باستخدام الرابط الموقع، مع إمكانية عرض شريط تقدم حقيقي ودقيق للمستخدم. - التأكيد والمعالجة اللاحقة: بعد نجاح الرفع، يُبلغ المتصفح الخادم أو يلتقط النظام حدث الحاوية (Bucket Event Notification) لتسجيل الملف في قاعدة البيانات وإطلاق مهام خلفية مثل ضغط الفيديو أو فحصه.
AWS S3 مقابل Cloudflare R2 والرفع متعدد الأجزاء
يُعد AWS S3 المعيار الصناعي الأوسع انتشاراً لتخزين الكائنات بفضل منظومته الغنية من الأحداث والسياسات، إلا أن رسوم سحب البيانات (Egress Fees) قد ترتفع بشكل لافت في منصات الفيديو والوسائط عالية الزيارات. هنا برزت خدمة Cloudflare R2 كبديل قوي يتوافق تماماً مع بروتوكول S3 API القياسي، مع ميزة إلغاء رسوم سحب البيانات (Zero Egress Fees)، ما يخفض الفاتورة الشهرية بشكل ملموس عند تقديم الوسائط للمستخدمين.
متى تحتاج إلى الرفع متعدد الأجزاء Multipart Upload؟
الرابط الموقع الأحادي (Single PUT) ممتاز وسهل التنفيذ للملفات التي تتراوح بين بضعة ميجابايتات وعدة مئات من الميجابايتات، لكنه يواجه مشكلة عملية مع الملفات التي تتجاوز 100 ميجابايت أو تصل إلى عدة جيجابايتات: إذا انقطع اتصال الإنترنت عند نسبة 85%، يضطر المستخدم لإعادة الرفع من الصفر. يحل Multipart Upload هذه المعضلة بتقسيم الملف داخل المتصفح إلى أجزاء (Chunks) متساوية تُرفع بالتوازي، مع إمكانية استئناف الأجزاء الفاشلة فقط ثم دمجها داخل S3 أو R2 عند الاكتمال.
ضوابط الأمان الأساسية التي لا يجوز إغفالها
- ضبط سياسات CORS بدقة: اسمح فقط لنطاق موقعك الرسمي بتنفيذ طلبات
PUTوPOSTعلى الحاوية بدلاً من فتحها لجميع النطاقات. - تقييد نوع الملف وحجمه في التوقيع: اربط الرابط الموقع بنوع
Content-Typeمحدد، أو استخدم سياساتPresigned POSTلفرض حد أقصى صارم لحجم الملف يمنع أي تلاعب من جهة العميل. - عدم الثقة بامتداد الملف وحده: نفّذ فحصاً لاحقاً للبايتات الأولى (Magic Bytes) ومسحاً أمنياً للملفات المرفوعة عبر دالة سحابية أو طابور خلفي قبل إتاحتها للعموم.
- حماية الروابط الخاصة: احتفظ بالحاوية خاصة (Private) ووزّع الوسائط إما عبر CDN موثوق أو عبر روابط قراءة موقعة قصيرة الأجل.
تنظيف الملفات اليتيمة تلقائياً عبر Lifecycle Rules
قد يبدأ المستخدم رفع ملف ثم يغلق المتصفح قبل إتمامه، ما يترك أجزاءً غير مكتملة تستهلك مساحة وتكلفة تخزين. الحل الأمثل هو تفعيل قاعدة دورة حياة (Lifecycle Rule) على الحاوية لحذف عمليات Multipart غير المكتملة تلقائياً بعد 24 ساعة أو 7 أيام.
قد يعجبك ايضا
مرونة التبديل بين مزودي التخزين
لأن AWS S3 وCloudflare R2 وDigitalOcean Spaces وMinIO تعتمد جميعها على بروتوكول S3 القياسي، يمكنك استخدام نفس حزمة SDK البرمجية والانتقال بين المزودين بمجرد تغيير رابط النهاية (Endpoint) ومتغيرات البيئة دون إعادة كتابة منطق الرفع.
مقارنة طرق رفع الملفات في تطبيقات الويب
يُقارن الجدول التالي بين الأساليب الثلاثة الرئيسية لإدارة رفع الملفات من حيث الحمل والتوسع والتعقيد:
طريقة الرفع حمل خادم التطبيق دعم الملفات الضخمة (>1GB) الاستئناف عند الانقطاع التعقيد البرمجي
الرفع عبر الخادم والتخزين المحلي مرتفع جداً ضعيف (مشاكل مهلة وذاكرة) غير مدعوم افتراضياً منخفض
Presigned URL أحادي شبه معدوم مناسب حتى 5 جيجابايت غير مدعوم متوسط
Multipart Presigned Upload شبه معدوم ممتاز لملفات متعددة الجيجابايت مدعوم لكل جزء على حدة مرتفع نسبياً
مثال عملي: توليد رابط رفع موقع مسبقاً لـ S3/R2 في Node.js
يوضح الكود التالي استخدام حزمة @aws-sdk/client-s3 المتوافقة مع كل من AWS S3 وCloudflare R2 لتوليد رابط رفع آمن صالح لمدة 5 دقائق فقط:
import { S3Client, PutObjectCommand } from '@aws-sdk/client-s3';
import { getSignedUrl } from '@aws-sdk/s3-request-presigner';

const s3Client = new S3Client({
  region: 'auto',
  endpoint: process.env.R2_OR_S3_ENDPOINT,
  credentials: {
    accessKeyId: process.env.STORAGE_ACCESS_KEY,
    secretAccessKey: process.env.STORAGE_SECRET_KEY,
  },
});

const command = new PutObjectCommand({
  Bucket: process.env.BUCKET_NAME,
  Key: `uploads/${userId}/${fileId}.mp4`,
  ContentType: 'video/mp4',
});

const uploadUrl = await getSignedUrl(s3Client, command, { expiresIn: 300 });
لا تضع أبداً مفاتيح الوصول السرية في كود المتصفح أو تطبيق الجوال؛ اعتمد دائماً على الروابط الموقعة قصيرة الأجل مع سياسات CORS محكمة وقواعد تنظيف تلقائية للحاوية.
أسئلة شائعة
- كيف أمنع المستخدم من رفع ملف بحجم أو نوع مختلف عن المتفق عليه؟ عبر تضمين
Content-Typeوحدود الحجم داخل توقيع الرابط أو سياسة Presigned POST Policy، ثم التحقق الفعلي من الملف بعد الرفع عبر دالة سحابية أو مهمة خلفية. - كيف يعرف خادم التطبيق أن الرفع قد اكتمل فعلياً؟ إما بإرسال المتصفح طلب تأكيد إلى API الخادم بعد نجاح استجابة
PUT، أو بصورة أكثر موثوقية عبر تفعيل إشعارات أحداث الحاوية (Bucket Event Notifications) لتحديث حالة السجل تلقائياً. - هل يمكن استخدام نفس الكود مع Cloudflare R2 وDigitalOcean Spaces؟ نعم، كلاهما يدعم بروتوكول S3 القياسي، ولن تحتاج إلا لتعديل قيمة
endpointوبيانات الاعتماد في ملف البيئة. - ما المدة المثالية لصلاحية الرابط الموقع للرفع؟ يُنصح بمدة قصيرة تتراوح بين 5 و15 دقيقة للروابط الأحادية، لأن الصلاحية تُفحص عند بدء الاتصال وليس بالضرورة طوال مدة النقل في الرفع متعدد الأجزاء.

التعليقات (0)
أضف تعليقك